
Duizenden websites en applicaties moesten uit voorzorg offline. Op woensdag 21 oktober 2026 stond bij Shock Media alles in het teken van PHP2Shell. Een kritieke kwetsbaarheid in PHP, waarvoor nog geen patch beschikbaar was. Er was geen tijd te verliezen. Terwijl de dreiging toenam, werkten onze collega’s achter de schermen met man en macht aan mitigerende maatregelen om risico’s te beperken. Wat gebeurde er op deze dag, welke keuzes werden er gemaakt en hoe ging het er op kantoor aan toe?
Een kritieke kwetsbaarheid vraagt direct om actie
Op dinsdag 20 oktober 2026 kondigde PHP een urgente beveiligingsupdate aan voor de volgende dag. Tegelijkertijd werden online, door anderen, al de technische details van de gedichte kwetsbaarheden gelekt, waardoor aanvallers al snel begonnen met de eerste pogingen tot misbruik op PHP-applicaties.
Op woensdag 21 oktober 2026 meldden verschillende beveiligingsbedrijven actieve cyberaanvallen middels de PHP2Shell-kwetsbaarheid. Het nieuws verspreidde zich razendsnel en de urgentie werd steeds duidelijker. PHP wordt op grote schaal gebruikt, waardoor wereldwijd websites en applicaties het risico liepen om misbruikt te worden door kwaadwillenden.
We publiceerden daarom om 08.55u direct de eerste melding op onze statuspagina: shockmedia.info. Ook kwam ons Incident Response Team direct bij elkaar om de situatie te beoordelen. Hierbij brengen onze securityspecialisten en engineers de mogelijke impact in kaart. Bij een kwetsbaarheid als deze gaat het niet alleen om het dichten van het lek, maar ook om het voorkomen van misbruik zolang er geen definitieve oplossing beschikbaar is. Middels onze Security monitoring en Active response, namen we direct mitigerende maatregelen om risico’s te beperken.
Wat is PHP2Shell en waarom is het zo kritiek?
PHP2Shell (bekend onder CVE-2026-109618 en CVE-2026-109619) is een kritieke kwetsbaarheid die zich diep in de core van PHP bevindt, specifiek in de verwerking van multipart/form-data en upload-progressie. PHP is de meest gebruikte programmeertaal op het web. Een aanval kan grote gevolgen hebben.
Een aanvaller kan misbruik maken door op afstand een willekeurige code uit te voeren, ook wel Remote Code Execution genoemd (RCE). Hiermee kunnen zij toegang krijgen tot je applicatie en data. Denk aan klantgegevens, patiëntgegevens en andere gevoelige informatie dat niet op straat mag belanden. Een aanvaller kan deze data bekijken, verspreiden, manipuleren en verwijderen.
Met een CVSS-score van 9,2 op 10 viel deze kwetsbaarheid onder de categorie: zeer kritiek. De combinatie van de kwetsbaarheid en signalen van actief misbruik maakte snel handelen noodzakelijk. Afwachten was in deze situatie geen optie.
De impact was enorm: alle hens aan dek
De eerste klantvragen kwamen rond half 9 binnen en namen in snel tempo toe. Ons team was toen al druk bezig met voorzorgsmaatregelen. De telefoon stond binnen no-time roodgloeiend. Helaas konden we door de hoeveelheid binnenkomende gesprekken, telefonische vragen niet meer goed beantwoorden. We besloten om de telefoon tijdelijk uit te schakelen zodat onze collega’s zich volledig konden richten op de werkzaamheden die op dat moment het belangrijkst waren. Ondertussen kregen klanten via onze statuspagina updates over de situatie.
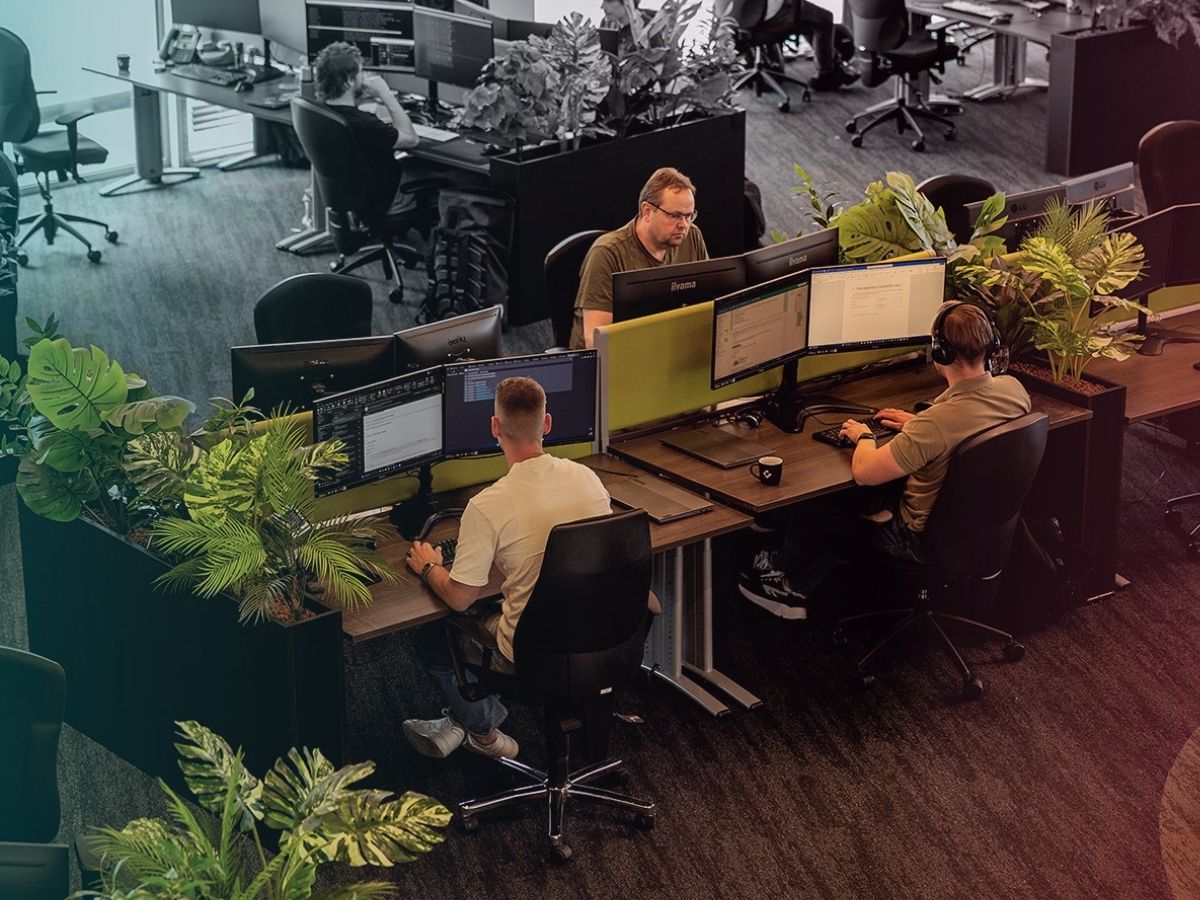
Collega’s van alle verschillende afdelingen sprongen bij om alle binnenkomende tickets te beantwoorden, waar nodig klanten te bellen en zorgden ervoor dat urgente verzoeken via spoedtickets bij de systeembeheerders terechtkwamen. Onze engineers konden zich richten op de technische maatregelen, terwijl onze klanten toch zoveel mogelijk geholpen werden en wisten waar ze aan toe waren.
Er was niet direct een patch om het beveiligingslek te dichten, volgens PHP zou deze om 16.00 uur uitkomen, maar wachten was geen optie. Daarnaast kregen we op grote schaal het verzoek tijdelijk websites onbereikbaar te maken. Na zorgvuldig overleg en monitoring werd uiteindelijk besloten om PHP tijdelijk uit te schakelen. Alle websites en applicaties die hiervan gebruik maken werden hierdoor uit voorzorg offline gehaald tot de beveiliging patch beschikbaar zou worden gesteld. De impact was groot: websites van gemeenten, overheden, scholen, zorginstellingen en andere organisaties gingen tijdelijk op zwart.
Een ingrijpende maatregel, maar iedereen was het erover eens: de veiligheid en privacy van klanten staat voorop. Onze klanten begrepen waarom dit nodig was. De veiligheid van hun omgeving en de gegevens van hun klanten wogen op dat moment zwaarder dan de beschikbaarheid.
Een zorgvuldige afweging onder hoge druk
In ons eerdere artikel over vulnerability management in het AI-tijdperk legden we al uit waarom wachten op het volgende reguliere onderhoudsmoment niet altijd een optie is. Bij een kwetsbaarheid met een hoog risico beoordelen onze securityspecialisten en engineers direct welke maatregelen nodig zijn. PHP2Shell liet zien hoe belangrijk onze aanpak is geweest.
Een kwetsbaarheid beoordelen, de impact in kaart brengen en bepalen welke maatregelen nodig zijn, vraagt om technische kennis, duidelijke procedures en korte lijnen. Maar deze situatie vroeg om meer dan een technische oplossing.
Tegelijkertijd moesten we onze klanten meenemen in wat er gebeurde. Iedereen wilde duidelijkheid. Hoe groot was het risico en wat betekende dit voor hun omgeving? We informeerden onze klanten per e-mail en beantwoorden daarin de meest gestelde vragen. Onze klanten werden regelmatig op de hoogte gehouden van de nieuwste ontwikkelingen, via onze statuspagina.
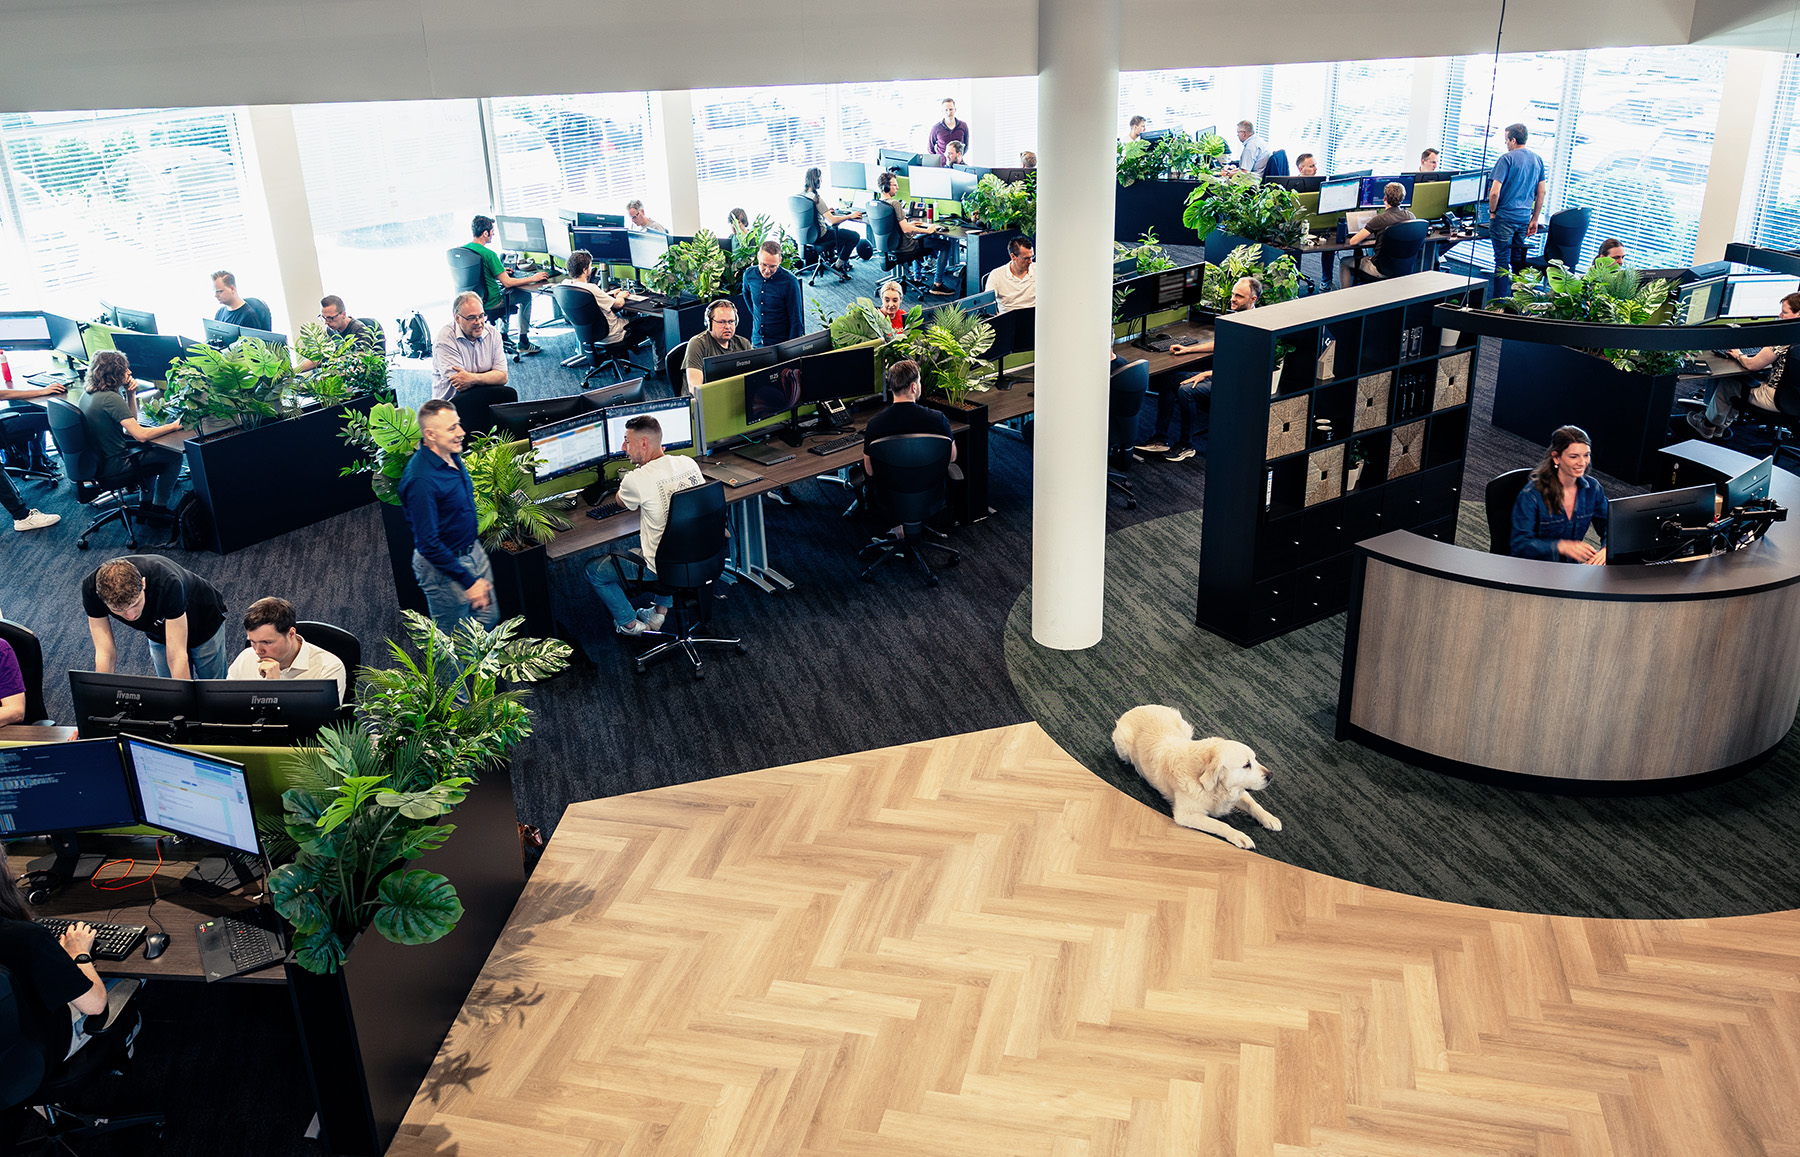
Achter de schermen werkte onze collega’s met volle focus door. Onze officemanager zorgde voor eten en drinken. Een klein, maar fijn gebaar dat door iedereen werd gewaardeerd. Op zo’n dag als deze draait het uiteindelijk niet alleen om techniek, maar ook om samenwerken, communicatie en vertrouwen.
Samen sterk!
Zodra de officiële patches beschikbaar waren, hebben we deze over onze hele infrastructuur uitgerold en is PHP weer beschikbaar gemaakt. Onze collega’s werkten door tot in de late uurtjes om de omgevingen van onze klanten te beveiligen en de dienstverlening te herstellen.
PHP2Shell was een bijzondere situatie die veel vroeg van ons team en onze klanten. Voor situaties als deze hebben we uitgebreide procedures klaarliggen. Het incident liet zien hoe belangrijk dit is geweest. Door voorbereid te zijn konden we snel beslissen en adequaat handelen.
Dank aan onze collega’s en klanten
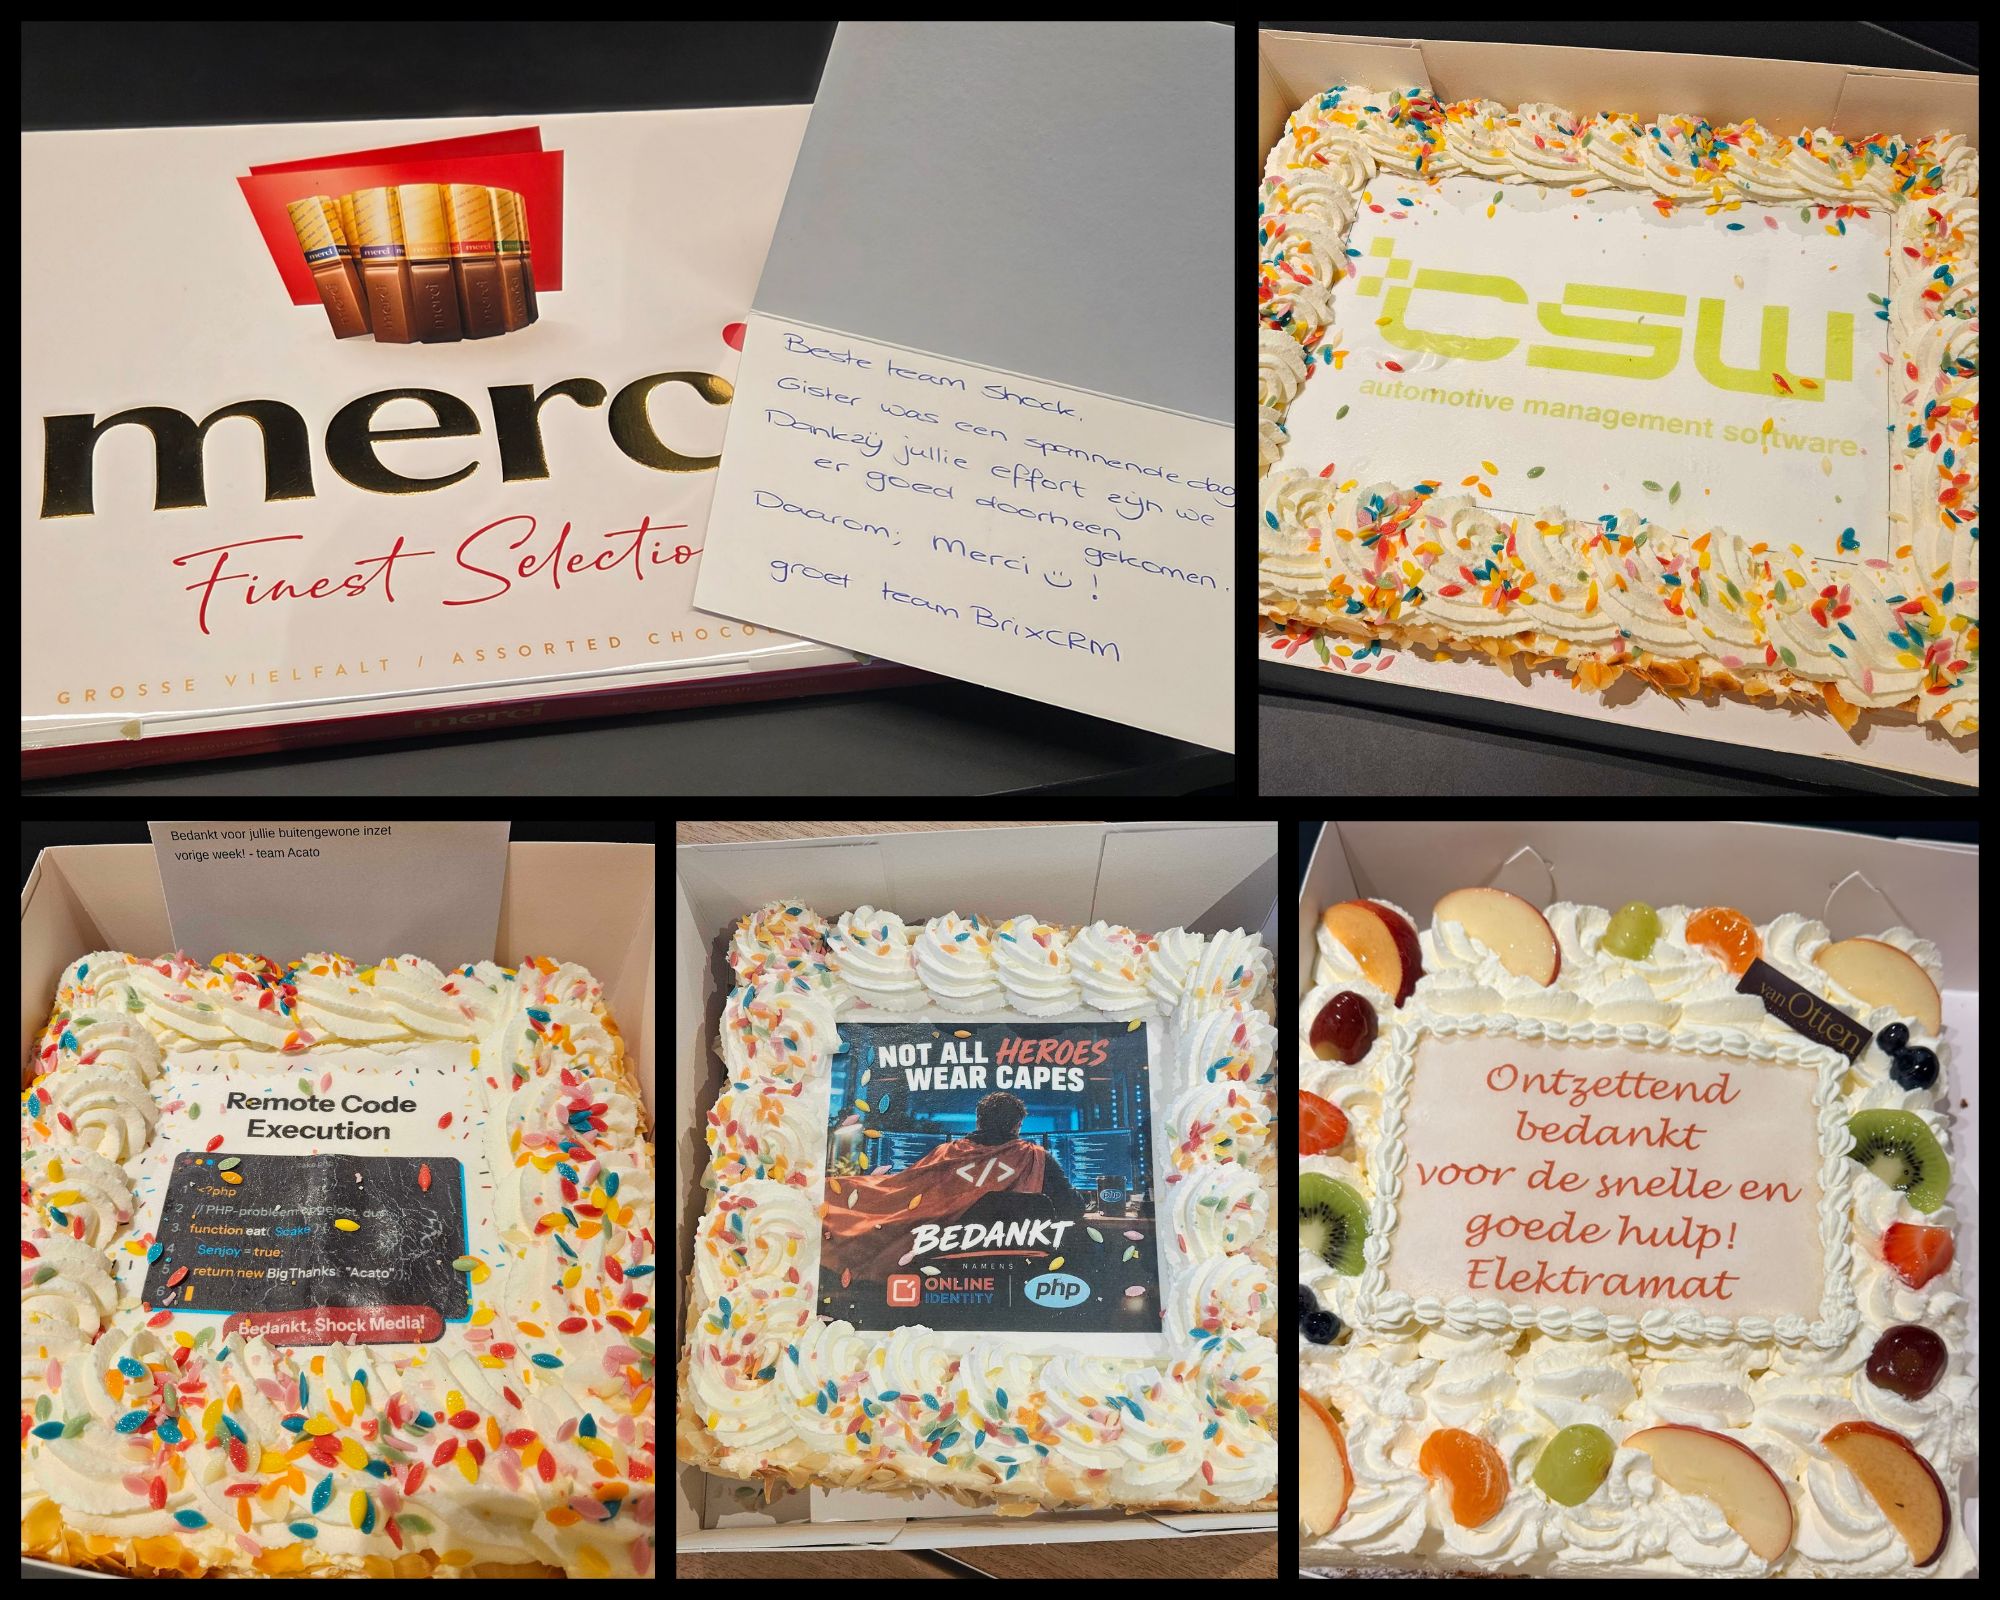
In de afgelopen dagen kregen we als blijk van waardering veel lieve berichten, complimenten en bedankjes in de vorm van warme en koude snacks en cadeaus. Dat waarderen wij enorm! Via deze weg willen wij onze klanten ook bedanken voor hun begrip, vertrouwen en geduld op een dag waarop iedereen voor een lastige keuze stond.
Nogmaals bedankt!