
Het aantal gepubliceerde kwetsbaarheden groeit sneller dan ooit, terwijl de tijd tussen het bekend worden van een kwetsbaarheid en het daadwerkelijke misbruik ervan juist steeds korter wordt. Voor organisaties die verantwoordelijk zijn voor bedrijfskritische omgevingen betekent dit dat traditioneel, planmatig patchmanagement niet langer voldoende is. In dit artikel leggen we uit hoe de dreiging zich ontwikkelt en hoe wij bij Shock Media onze aanpak hierop hebben ingericht.
Patchmanagement stond lange tijd bekend als een terugkerend, voorspelbaar proces: kwetsbaarheden werden verzameld, geprioriteerd en binnen een vast onderhoudsvenster verholpen. Die aanpak was jarenlang toereikend. Inmiddels is dit model achterhaald en dat vraagt om een andere manier van werken.
De cijfers: meer kwetsbaarheden, minder tijd om te reageren
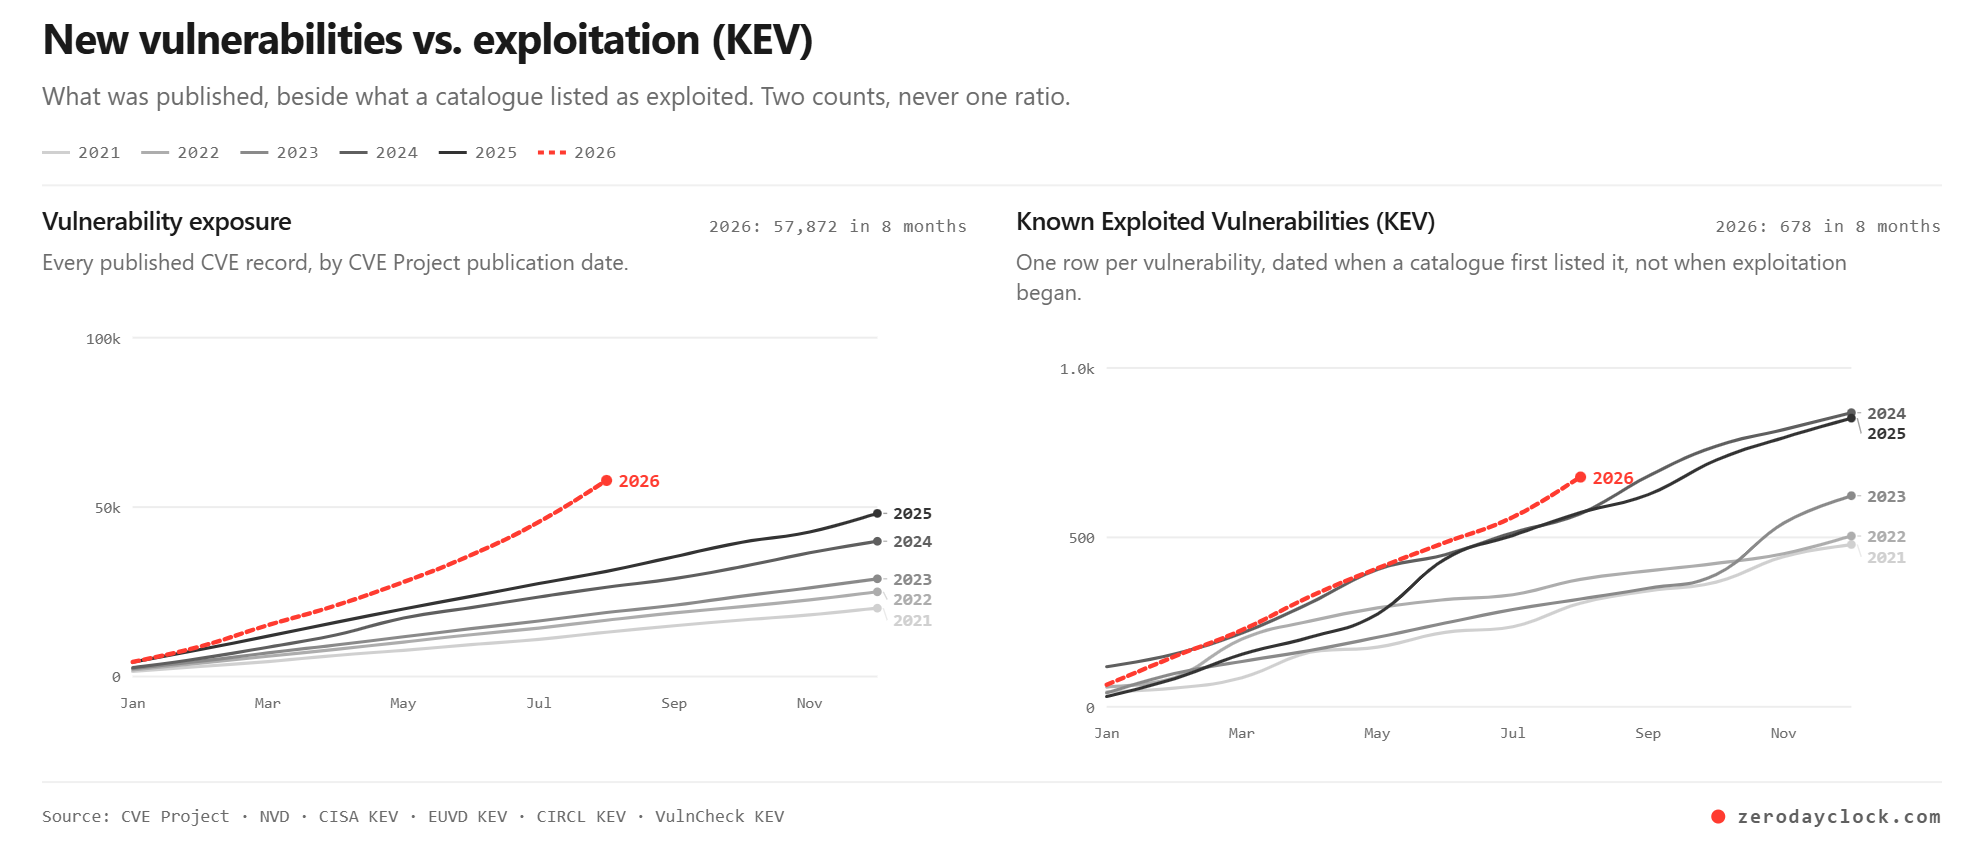
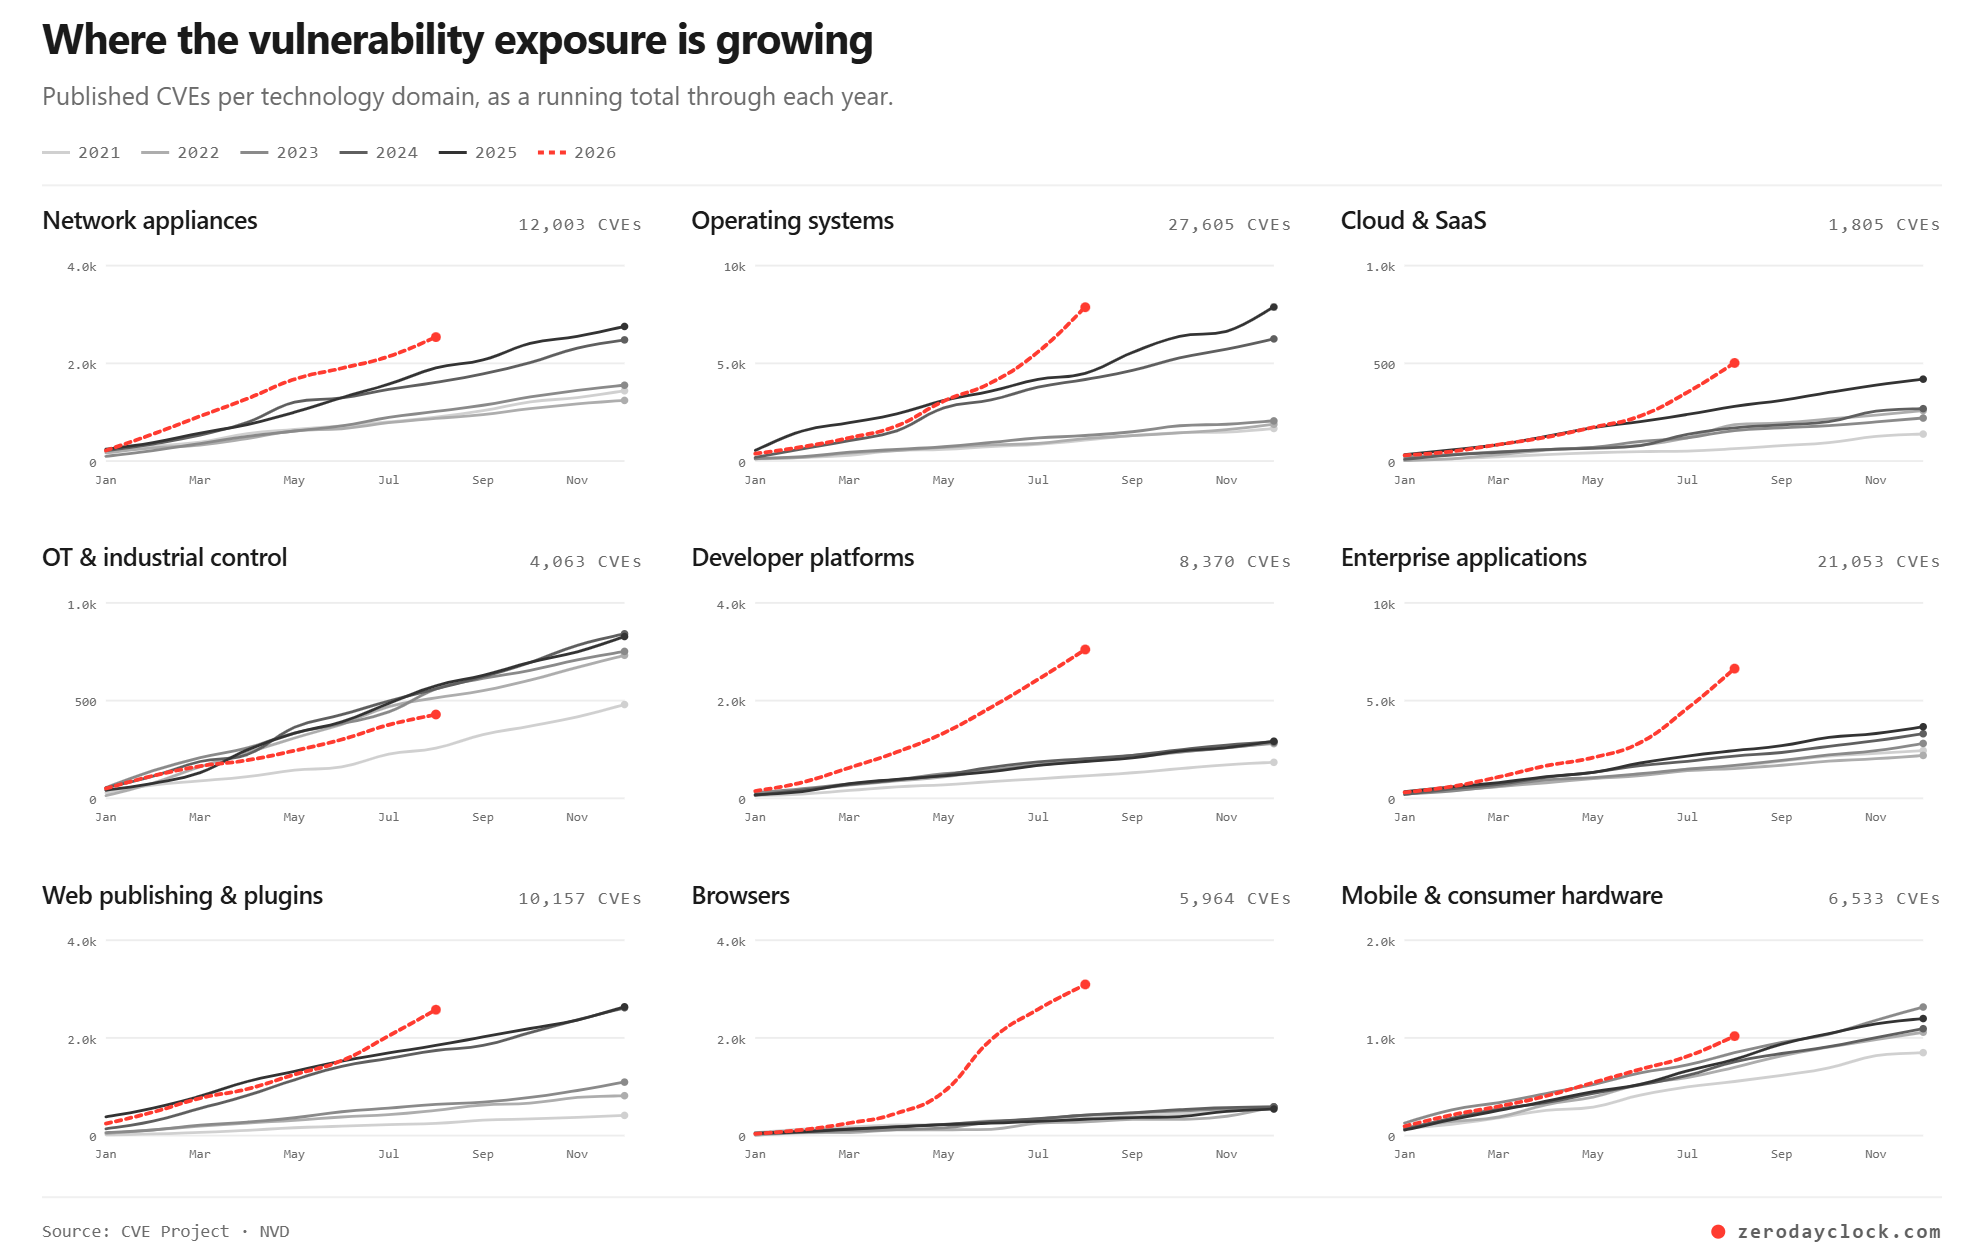
De omvang van het probleem is de afgelopen jaren fors toegenomen. In 2025 werden ruim 48.000 nieuwe Common Vulnerabilities and Exposures (CVE’s) gepubliceerd. Een CVE is een uniek identificatienummer waarmee alle beveiligingsspecialisten wereldwijd precies weten over welk specifiek lek het gaat. In 2025 gaat het om een stijging van meer dan twintig procent ten opzichte van 2024, dat op zijn beurt ook al een recordjaar was. Dat komt neer op meer dan 130 nieuwe kwetsbaarheden per dag. De eerste helft van 2026 laat een vergelijkbare, verder versnellende lijn zien, met een productiesnelheid van bijna één nieuwe CVE per zeven minuten.
Tegelijkertijd is de tijd tussen publicatie van een kwetsbaarheid en het eerste actieve misbruik drastisch gekrompen. Waar een aantal jaar geleden nog werd gerekend in weken tot maanden, melden meerdere onderzoeken inmiddels dat kwetsbaarheden soms al binnen enkele uren na publicatie actief worden misbruikt, mede aangejaagd door geautomatiseerde scanning en AI-ondersteunde exploitontwikkeling. In sommige gevallen wordt een kwetsbaarheid zelfs al misbruikt vóórdat er een officiële patch beschikbaar is.
Hoe gaan we hiermee om bij Shock Media?
De veiligheid van de Managed Hosting en Cloud Infrastructuur die we beheren voor onze klanten heeft natuurlijk onze hoogste prioriteit. Het doorlopend beoordelen en patchen van kwetsbaarheden is dan ook een belangrijk onderdeel van onze werkzaamheden als Managed Hoster. Wij vertalen de ontwikkelingen op het gebied van AI en kwetsbaarheden naar een aanpak die niet leunt op één maatregel, maar op een samenspel van structurele processen en gerichte actie op het moment dat het nodig is.
Uiteraard begint dit bij zeer gedetailleerd inzicht in alle software die actief is op systemen die we beheren. Op basis van dit inzicht hebben we de capaciteit om packages en minor updates met hoge frequentie geautomatiseerd te kunnen uitvoeren, zodat kwetsbaarheden direct worden verholpen en zich niet ophopen tussen onderhoudsmomenten. Veel updates kunnen we zonder enige merkbare impact uitrollen, maar sommige updates kunnen wel impact hebben. Hiervoor beschikken wij over een uitgebreide updatestrategie, waarbij updates die mogelijk impact hebben op de diensten van onze klanten, binnen geplande onderhoudsmomenten en in overeenstemming met onze klanten worden doorgevoerd.
Daarnaast is het natuurlijk van belang om te weten wat er verholpen moet worden. Daarom verzamelen en beoordelen we doorlopend informatie uit verschillende bronnen over nieuwe kwetsbaarheden en CVE’s. Per kwetsbaarheid voeren onze securityspecialisten en engineers een risicobeoordeling en impactanalyse uit om vast te stellen met welke urgentie patches of andere mitigerende maatregelen moeten worden doorgevoerd. Wanneer die beoordeling uitwijst dat een kwetsbaarheid een hoog risico vormt, of bijvoorbeeld actief wordt misbruikt, wachten we niet op het eerstvolgende onderhoudswindow: dan voeren we direct spoedonderhoud uit om de kwetsbaarheid te mitigeren.
Onze alertheid stopt niet bij patchen alleen. We blokkeren veel misbruik doormiddel van onze Active Response service, daarnaast monitoren wij onze omgevingen ook actief op signalen van misbruik van kwetsbaarheden die worden misbruikt en voeren daarnaast doorlopend vulnerability scans uit, zodat afwijkingen en openstaande kwetsbaarheden snel worden gesignaleerd en verholpen. Bij dit alles hoort een duidelijke afstemming met onze klanten. Zo zijn actieve softwareversies, doorgevoerde updates en onderhoudsmomenten altijd inzichtelijk via ons klantportaal en communiceren we helder en tijdig over geplande onderhoudsmomenten en spoedonderhoud. Op deze manier houden we uw diensten bij Shock Media veilig!
Patchen in de toekomst
De trend van meer kwetsbaarheden en een kortere Time to Exploit lijkt zich voorlopig niet om te keren. Naarmate aanvallers steeds vaker gebruik maken van geautomatiseerde tools en AI om kwetsbaarheden te vinden en te misbruiken, zal ook de verdediging verder moeten automatiseren en versnellen.
Een periodiek en handmatig updateproces is al lang niet meer voldoende. In de huidige wereld is een continu en in grote mate geautomatiseerd proces nodig, waarin relevante kwetsbaarheden binnen zeer korte tijd kunnen worden gesignaleerd, beoordeeld en verholpen. Een betrouwbare Managed Hosting partner is daarom ook een belangrijke schakel in de veiligheid voor uw bedrijfskritische applicaties en data.
Meer informatie?
Wil je weten hoe wij patch- en vulnerability management voor jouw omgeving hebben ingericht, of heb je vragen over een specifieke kwetsbaarheid zoals wp2shell? Bekijk dan onze Trustcenter pagina binnen ons klantportaal of neem gerust contact met ons op, we denken graag met je mee!