
Op 15 augustus 2026 is de Cyberbeveiligingswet in werking getreden, de Nederlandse uitwerking van de Europese NIS2-richtlijn. Ruim 8.000 tot 10.000 organisaties in Nederland vallen direct onder de nieuwe verplichtingen. Daarnaast heeft het ook gelijk impact op de leveranciers en dienstverleners van deze organisaties. Voor veel bedrijven is de vraag niet meer of zij ermee te maken krijgen, maar hoe snel zij kunnen aantonen dat ze hun beveiliging op orde hebben.
Wat is de Cyberbeveiligingswet (NIS2)?
De Cyberbeveiligingswet (Cbw) is de Nederlandse implementatie van de Europese NIS2-richtlijn en vervangt de huidige Wet beveiliging netwerk- en informatiesystemen (Wbni). We leven in een tijd waarin we te maken hebben met veel cyberdreigingen. Het doel van deze wet is dan ook om de digitale weerbaarheid van kritieke en belangrijke sectoren in Nederland te versterken.
Voor wie geldt de wet?
De Cyberbeveiligingswet is bedoeld voor organisaties in sectoren die als essentieel of belangrijk worden aangemerkt.
Zeer kritiek:
|
Andere kritieke sectoren
|
Valt jouw organisatie niet direct onder deze sectoren? Dan kun je alsnog te maken krijgen met de wet, namelijk als leverancier of ketenpartner van een organisatie die daar wel onder valt. Het hangt niet alleen af van de sector, maar ook van onder meer de omvang van de organisatie en de specifieke wettelijke criteria.
Omvangvereisten
In de basis geldt de Cyberbeveiligingswet voor organisaties met 50 of meer medewerkers. Ook organisaties met minder dan 50 medewerkers kunnen onder de Cyberbeveiligingswet vallen als zij actief zijn in een aangewezen sector en zowel een jaaromzet als een balanstotaal van meer dan €10 miljoen hebben.
Grote, direct aangewezen organisaties zijn verplicht om ook de digitale veiligheid van hun leveranciers te beoordelen en te beheersen.
Wat moet je concreet doen?
Vanaf de ingangsdatum gelden een aantal belangrijke verplichtingen:
- Registratieplicht: organisaties die onder de wet vallen, moeten zich registreren bij het Nationaal Cyber Security Centrum via mijn.ncsc.nl.
- Zorgplicht: passende technische en organisatorische maatregelen nemen om cyberrisico’s te beheersen, met expliciete bestuurlijke verantwoordelijkheid.
- Meldplicht bij incidenten: een significant cyberincident moet binnen 24 uur na ontdekking gemeld worden, met een vervolgmelding binnen 72 uur en een volledig eindrapport binnen 30 dagen.
- Ketenverantwoordelijkheid: risico’s bij leveranciers in kaart brengen en beheersen.
Wat betekent dit voor de leveranciersketen?
Ook als je zelf niet direct onder de Cyberbeveiligingswet valt, kun je ermee te maken krijgen door klanten die er wel onder vallen en jou als leverancier vragen stellen over jouw digitale veiligheid. Kun je niet aantoonbaar maken dat jouw beveiliging op orde is, dan loop je het risico opdrachten mis te lopen. Cybersecurity wordt steeds belangrijker en bedrijven gaan het steeds meer als randvoorwaarde zien om zaken te kunnen doen.
Hoe Shock Media hierin ondersteunt
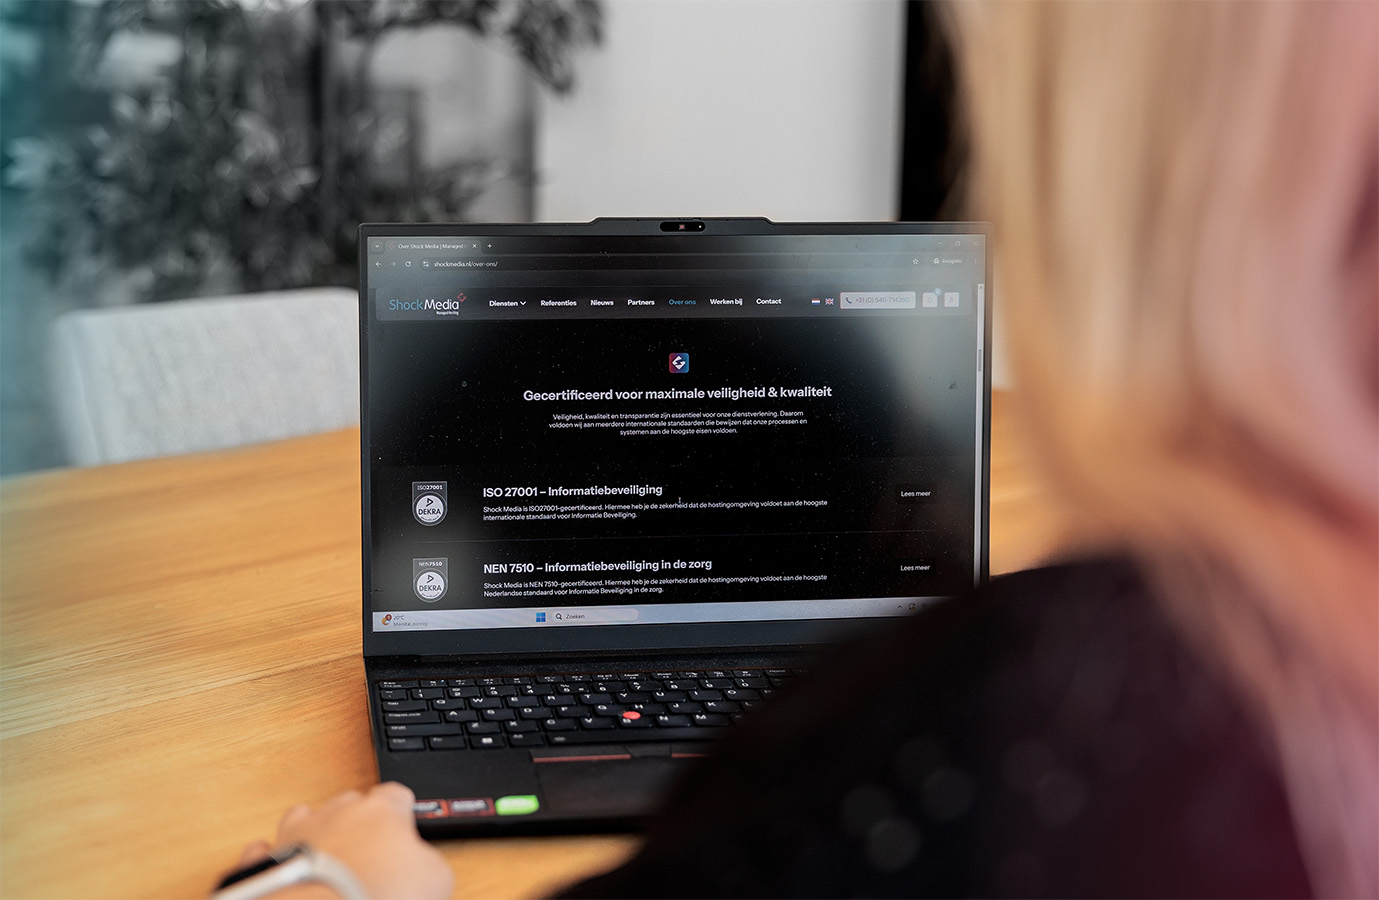
Shock Media is al jarenlang gecertificeerd volgens ISO 27001, NEN 7510, ISO 9001. We rapporteren conform volgens SOC 2 en ISAE 3402 Type II. Deze certificeringen tonen structureel aan hoe wij omgaan met informatiebeveiliging, kwaliteit en compliance.
Voor klanten die zelf onder de wet vallen, of die door hun eigen klanten bevraagd worden op de veiligheid van hun leveranciersketen, betekent het onderbrengen van bedrijf kritische applicaties bij Shock Media dat zij een belangrijk deel van deze aantoonbaarheid direct kunnen invullen.
Wat betekent dit voor onze klanten?
Klanten van Shock Media kunnen richting toezichthouders, auditors en eindklanten aantonen dat hun infrastructuur voldoet aan hoge beveiligingsstandaarden. Dat is direct relevant als een organisatie zelf onder de Cyberbeveiligingswet valt, of als zij als leverancier moet aantonen dat hun digitale veiligheid op orde is.
Wil je weten wat de Cyberbeveiligingswet concreet betekent voor jouw omgeving? Of wil jij jouw bedrijf kritische applicaties bij ons onderbrengen? Neem dan contact met ons op voor een vrijblijvend gesprek.